Безопасность с WAF SaaS Check Risk
Безопасность с WAF SaaS Check Risk[править]
WAF SaaS Check Risk: Надежная защита веб-приложений
https://i.postimg.cc/W4vWf5qL/check-risk-1.jpg
Самые различные веб-приложения, которые применяются сообществом и простыми пользователями, являются привлекательной мишенью для мошенников. DDoS-атаки, SQL-инъекции, межсайтовый скриптинг (XSS) – это только малая часть опасностей, с какими регулярно сталкиваются интернет-проекты. Современным решением является защита веб приложений Check Risk [https://check-risk.ru] – облачный межсетевой экран, который помогает обеспечить безопасность и четкую работу программных продуктов, исключая вероятные угрозы и успешно избавляясь от них.
Что же такое WAF SaaS Check Risk
https://i.postimg.cc/d0YHS5kg/check-risk-2.jpg
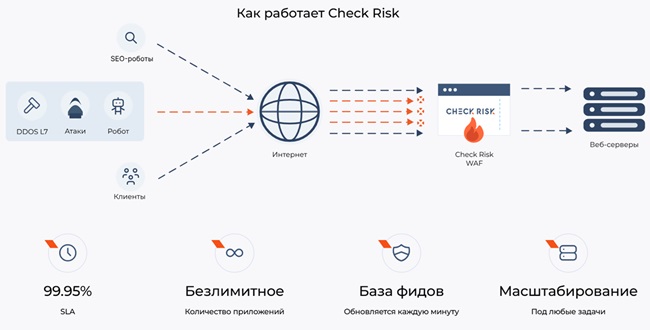
WAF SaaS (Web Application Firewall as a Service) – это инструмент для защиты веб-приложений с использованием облака. В отличие от традиционных решений, которые требуют подключения особого оборудования либо ПО, WAF SaaS осуществляет работу на инфраструктуре поставщика услуги. Информационный поток идет по облачным нодам, проходит тщательную фильтрацию и подается на сервер пользователя, что позволяет увеличить защиту. К тому же Check Risk предлагает многоступенчатую защиту:
• Отфильтровка HTTP(S) и API-трафика в режиме реального времени с блокированием уязвимостей из каталога OWASP Top 10 (SQL-инъекции, XSS, CSRF и др.). • Защита от L7 DDoS-атак и опасных ботов через Rate Limiting, CAPTCHA и анализ поведения. • Блокирование опасных IP-адресов и User-Agent на основе ежеминутно обновляемых репутационных фидов. • Онлайн-сканер угроз для проверки в автоматическом режиме приложений, CMS и сторонних площадок на известные уязвимости (CVE/CWE). • Тонкая настройка параметров защиты как глобально для всех веб-приложений, так и в индивидуальном порядке для каждого сайта. • Объединение с SIEM-системами посредством Syslog для централизованного мониторинга инцидентов. • Проверка DNS-записей, общедоступных портов и настроек почтового сервера для установления вероятных угроз.
Для кого нужна защита web-приложений и какие проблемы решает WAF SaaS
https://i.postimg.cc/Bv0YwmLr/check-risk-4.jpg

Кому нужна защита веб-приложений? Ответ элементарен – всем! Простые пользователи ценят Check Risk за понятность в настройках и использовании, а еще за невысокую цену. Компании отмечают высокую эффективность безопасности, адаптивность настройки под конкретные требования и непрерывную техническую поддержку. И, конечно же, Check Risk позволяет предотвратить немало больших проблем, в том числе:
• Утечка конфиденциальных данных через уязвимости или сомнительные запросы – система отклоняет вывод сведений и эксфильтрацию. • Взлом веб-сайтов и приложений посредством пресечения уязвимостей и несанкционированного доступа – включает защиту от SQLi, XSS, RCE и прочих атак. • DDoS-атаки и вредоносный бот-трафик, которые обычно приводят к простою сервисов. • Нарушение compliance-требований (PCI DSS, 152-ФЗ, ISO 27001) благодаря строгому соответствию установленным требованиям. • Репутационные и материальные потери из-за инцидентов, которые влияют на доход и лояльность клиентов.
Check Risk – это качественная защита, которая позволит сосредоточиться на активном развитии бизнеса, исключив вероятные киберугрозы и обеспечив безопасность веб-приложений!